프로젝트 개요
- 과제
- 기업 웹사이트의 보안 위험과 개선 항목 확인
- 수행 범위
- 입력 검증 · 접근 통제 · 보안 설정
- 제공 결과
- 취약점별 재현 절차, 서비스에 미치는 영향과 개선 권고를 담은 보고서
보안 설정의 적용 범위까지 확인.
HTTP에서 HTTPS로의 전환 동작과 HSTS 헤더를 구분해 검증했습니다. 여러 페이지와 정적 파일의 응답을 비교하고, 설정을 일관되게 적용할 범위와 주의사항을 개선 권고로 정리했습니다.
입력 검증과 접근 통제에 대한 점검을 포함해 재현 근거를 보고서로 제공했습니다. 아래에는 공개 가능한 HSTS 분석과 익명화한 보고서 발췌본을 소개합니다.
고객과 제품의 식별정보를 제외했습니다. 기술 예시는 설명을 위해 재구성했으며, 과거 진단 당시의 관찰 내용입니다. 현재 고객사의 보안 상태나 수정 완료 여부를 나타내지 않습니다.
검증 내용 자세히 보기
관심 있는 항목을 선택하면 검증 과정과 기술 근거를 확인할 수 있습니다.
HTTPS·HSTS 설정+
04WEB CONFIGURATION / HTTPS · HSTS익명 재구성 사례
HTTPS 전환은 적용됐으나
HSTS 설정이 누락돼 있었습니다.
HTTP 요청을 HTTPS로 전환하는 처리는 적용돼 있었으나, 브라우저에 HTTPS 사용을 지시하는 HSTS 헤더는 설정되지 않았습니다.
위험과 영향
공격자가 네트워크 통신에 개입할 수 있는 조건에서는 첫 HTTP 연결이 방해받을 수 있습니다. 기존 HTTPS 전환을 보완하는 설정 항목으로 분류했습니다.
검증 방법
여러 웹페이지와 정적 파일의 응답을 확인해 HSTS 헤더의 적용 여부를 비교했습니다. 외부 서비스의 설정은 해당 웹사이트의 보호 설정과 구분했습니다.
개선 권고
웹서버나 프록시에서 HSTS가 일관되게 적용되도록 권고했습니다. 하위 도메인까지 적용할 때는 해당 서비스들이 모두 HTTPS를 지원하는지 먼저 확인하도록 했습니다.
RETEST CRITERIA재검증 기준
페이지와 정적 파일에 설정이 적용되는지 확인합니다. 기존 HTTP에서 HTTPS로의 전환 동작도 함께 점검합니다.
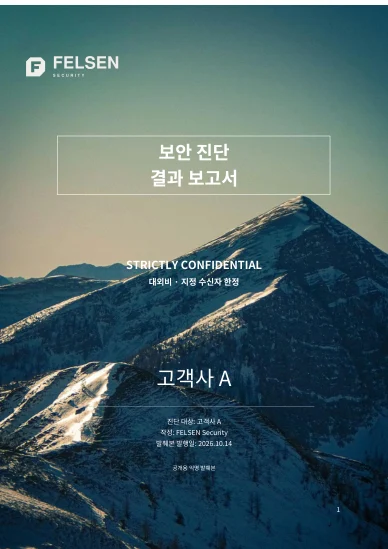
진단 보고서
검증 결과를 담는 방식.
실제 진단 보고서의 양식을 따른 한국어 익명 발췌본입니다. 경영진 요약, 취약점 분석과 개선 권고를 확인할 수 있습니다.
한국어 · PDF · 8쪽 · 739 KB기업 웹사이트의 보안 과제.
대상 서비스와 점검 목적을 알려주시면 적절한 진단 범위를 제안합니다.
